Bezpieczne płatności kartą w internecie opierają się na dwóch filarach: ustawieniach bankowych i świadomych decyzjach podczas zakupów. Największą różnicę robi niski limit transakcji internetowych, aktywne 3D Secure oraz korzystanie z portfela cyfrowego lub karty wirtualnej zamiast podawania danych karty fizycznej.
Ustawienia bankowe, które ograniczają ryzyko
Bezpieczeństwo nie zależy wyłącznie od rozpoznania podejrzanej strony. W aplikacji bankowej możesz ograniczyć kwotę, którą da się wykorzystać przy zakupach online, oraz szybko zauważyć nieautoryzowaną operację.
3D Secure – dodatkowa autoryzacja płatności
3D Secure to standard, który wymaga potwierdzenia transakcji poza formularzem sklepu, na przykład w aplikacji bankowej lub kodem jednorazowym. Sam numer karty i kod CVV nie powinny wystarczyć do zatwierdzenia każdej płatności, choć sposób działania zależy od banku, sklepu i rodzaju transakcji.
Nie zatwierdzaj powiadomienia 3D Secure, jeśli kwota, odbiorca lub nazwa sklepu się nie zgadza. W przypadku płatności w zagranicznym sklepie, który nie korzysta z dodatkowej autoryzacji, szczególne znaczenie mają niski limit i powiadomienia o operacjach.
Limity transakcji internetowych
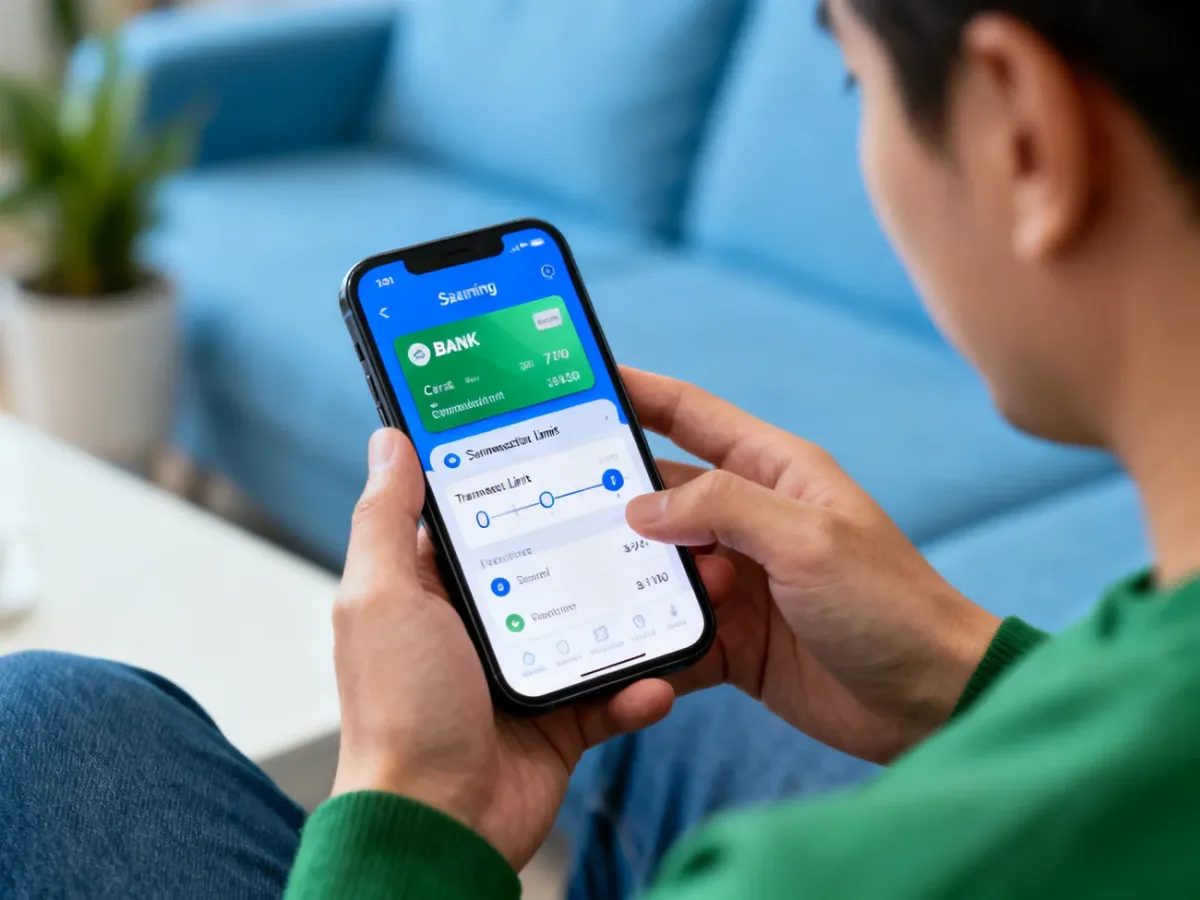
Niski limit zakupów online ogranicza skutki kradzieży danych karty. Nie chroni przed każdym oszustwem, ale może sprawić, że próba obciążenia rachunku zakończy się odrzuceniem transakcji. Ustaw kwotę odpowiadającą typowym zakupom, a przed większą płatnością tymczasowo ją zwiększ.
Nazwy zakładek różnią się między bankami, ale kolejność działań zwykle wygląda podobnie:
- Otwórz aplikację bankową i przejdź do listy swoich kart.
- Wybierz kartę używaną do zakupów internetowych.
- Znajdź ustawienia limitów lub bezpieczeństwa karty.
- Ustaw niski limit dla transakcji internetowych i zatwierdź zmianę.
Włącz też powiadomienia push o każdej transakcji kartą. Dzięki nim szybciej zauważysz płatność, której nie wykonywałeś, i możesz od razu zastrzec kartę.
Karta wirtualna i portfel cyfrowy
Podczas zakupów nie zawsze musisz podawać sprzedawcy dane karty fizycznej. Karta wirtualna jest przeznaczona do płatności online i może zostać szybko zablokowana lub zastąpiona, jeśli podejrzewasz wyciek. Dostępność, opłaty i sposób tworzenia takiej karty zależą od banku.
W Apple Pay i Google Pay działa tokenizacja, czyli zastąpienie właściwych danych karty unikalnym identyfikatorem używanym do płatności. Sprzedawca nie otrzymuje wtedy pełnego numeru karty. Portfel cyfrowy dodatkowo wymaga odblokowania urządzenia, na przykład kodem, odciskiem palca lub rozpoznaniem twarzy.
| Metoda | Poziom bezpieczeństwa | Główna zaleta |
|---|---|---|
| Karta fizyczna | Średni | Można nią płacić niemal wszędzie, ale jej numer i CVV są danymi wrażliwymi. |
| Karta wirtualna | Wysoki | Jest oddzielona od karty używanej na co dzień i można ją szybko zablokować. |
| Portfel cyfrowy | Wysoki | Tokenizacja ogranicza przekazywanie właściwych danych karty sprzedawcy. |
Kod CVV, zwykle trzy- lub czterocyfrowy, może być wymagany przy płatności internetowej, ale nie podawaj go w odpowiedzi na wiadomość lub telefon z prośbą o „weryfikację”. Bank ani operator płatności nie powinien wyłudzać pełnych danych karty w taki sposób.
Checklista przed kliknięciem „zapłać”
Przed zatwierdzeniem płatności sprawdź kilka elementów, które pozwalają szybko ocenić sytuację:
- Upewnij się, że adres sklepu jest prawidłowy i nie zawiera literówek lub podejrzanych dodatków.
- Sprawdź, czy strona korzysta z HTTPS i wyświetla informacje o certyfikacie połączenia.
- Zweryfikuj kwotę, walutę i nazwę odbiorcy przed zatwierdzeniem 3D Secure.
- Sprawdź, czy limit transakcji internetowych odpowiada kwocie zakupu.
- Wybierz Apple Pay, Google Pay lub kartę wirtualną, jeśli sklep je obsługuje.
- Zrezygnuj, gdy wyjątkowo tania oferta wymaga podania danych karty na nieznanej stronie.
Jak rozpoznać phishing płatniczy?
Phishing polega na podszywaniu się pod bank, sklep albo operatora płatności w celu wyłudzenia danych. Fałszywa wiadomość może prowadzić do strony łudząco podobnej do prawdziwej bramki płatniczej. Sama kłódka nie potwierdza, że witryna należy do właściwej firmy. Oznacza przede wszystkim szyfrowanie połączenia, dlatego zawsze porównaj cały adres URL z adresem znanym z oficjalnej strony.
Nie otwieraj płatności z linku otrzymanego w niespodziewanym SMS-ie lub e-mailu. Wejdź do sklepu ręcznie, sprawdź zamówienie i rozpocznij płatność z jego oficjalnego panelu. Szczególną ostrożność zachowaj przy żądaniu podania CVV, kodu z SMS-a lub zatwierdzenia powiadomienia, którego sam nie wywołałeś.
Co zrobić przy podejrzeniu wycieku danych?
Szybka reakcja ogranicza możliwość kolejnych obciążeń. Wykonaj następujące działania:
- Zastrzeż kartę w aplikacji lub skontaktuj się z bankiem przez oficjalną infolinię.
- Sprawdź historię transakcji i wskaż bankowi wszystkie operacje, których nie rozpoznajesz.
- Poproś bank o wyjaśnienie nieautoryzowanych płatności oraz o wydanie nowej karty, jeśli jest to konieczne.
- Zgłoś kradzież środków na policję i zachowaj potwierdzenia, wiadomości oraz szczegóły transakcji.
Nie czekaj na rozwój sytuacji, jeśli karta zaginęła albo jej dane zostały wpisane na podejrzanej stronie. Zastrzeżenie karty, niski limit i powiadomienia transakcyjne tworzą prosty zestaw zabezpieczeń, który możesz skonfigurować bezpośrednio w bankowości mobilnej.
Artykuł nie stanowi porady finansowej.