Szyfrowanie end-to-end (E2EE) zabezpiecza wiadomość na urządzeniu nadawcy i pozwala odszyfrować ją dopiero na urządzeniu odbiorcy. Klucze potrzebne do odczytu mają wyłącznie użytkownicy, dlatego dostawca komunikatora ani osoba przechwytująca transmisję nie powinna móc poznać treści rozmowy.
Czym jest szyfrowanie end-to-end?
Nazwa „end-to-end” oznacza szyfrowanie od jednego końca komunikacji do drugiego. Można wyobrazić je sobie jako zamkniętą skrzynkę, do której wiadomość wkłada nadawca. Skrzynka zostaje zamknięta jeszcze na jego urządzeniu, a klucz do jej otwarcia znajduje się u odbiorcy.
Po drodze wiadomość może przechodzić przez serwery usługodawcy, sieć komórkową albo internet, ale te pośrednie elementy nie powinny mieć klucza pozwalającego odczytać zawartość. Widzą zaszyfrowane dane, które bez właściwego klucza wyglądają jak niezrozumiały ciąg znaków.
Jak działa szyfrowanie end-to-end?
Proces można przedstawić w trzech prostych etapach:
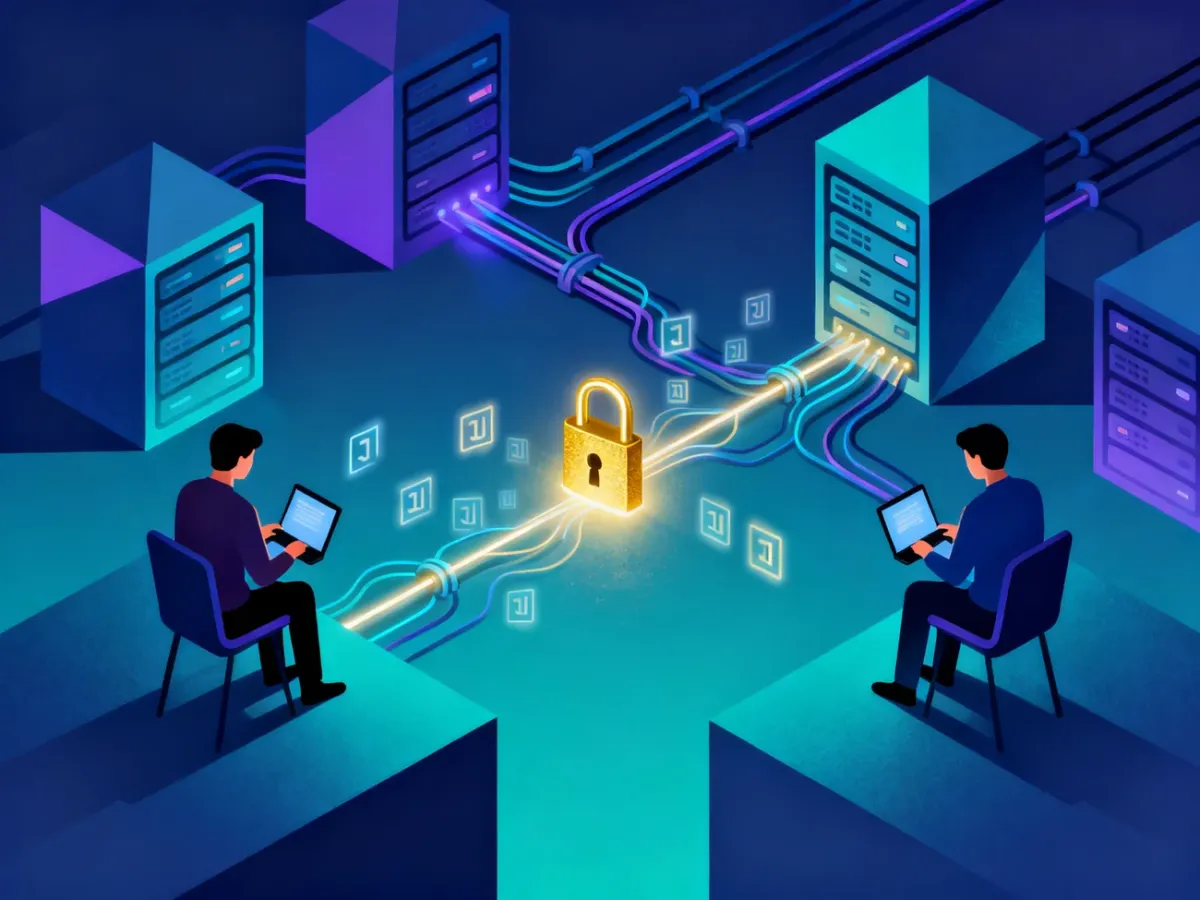
- Szyfrowanie u nadawcy – wiadomość zostaje przekształcona w zaszyfrowane dane na urządzeniu osoby, która ją wysyła. W tym momencie treść opuszcza urządzenie już w zabezpieczonej postaci.
- Przesył przez serwer – pakiet trafia do odbiorcy za pośrednictwem infrastruktury dostawcy usługi. Serwer może przekazywać, przechowywać lub dostarczać dane, ale nie ma klucza potrzebnego do ich odczytania.
- Odszyfrowanie u odbiorcy – urządzenie adresata używa właściwego klucza i przedstawia wiadomość w czytelnej formie. Treść staje się dostępna dopiero na końcu całej trasy.
W praktyce system wykorzystuje mechanizmy kryptograficzne, które automatycznie zarządzają kluczami. Użytkownik zwykle nie musi wykonywać żadnych dodatkowych czynności, ale bezpieczeństwo zależy także od ochrony własnego telefonu, komputera i konta.
Dlaczego E2EE ma znaczenie dla prywatności?
Najważniejsza różnica między E2EE a zwykłym szyfrowaniem połączenia dotyczy tego, kto może odszyfrować dane. Przy szyfrowaniu w trakcie przesyłu, takim jak ochrona połączenia z serwisem internetowym, dane są zabezpieczone przed osobami podsłuchującymi transmisję. Usługodawca może jednak otrzymać je w postaci możliwej do odczytania na swoim serwerze.
W E2EE treść pozostaje zaszyfrowana także dla dostawcy komunikatora. To ogranicza skutki przejęcia serwera, nieuprawnionego dostępu do infrastruktury oraz prób przechwycenia wiadomości między nadawcą a odbiorcą. Ochrona nie obejmuje jednak wszystkiego. Złośliwe oprogramowanie na odblokowanym urządzeniu może odczytać wiadomość już po jej odszyfrowaniu.
Dla użytkownika najważniejsze korzyści to:
- Prywatność rozmów – dostawca usługi nie powinien mieć dostępu do treści wiadomości.
- Ochrona przed przechwyceniem – osoba obserwująca transmisję otrzymuje zaszyfrowane dane zamiast czytelnego tekstu.
- Mniejsze ryzyko po stronie serwera – sam dostęp do przechowywanych pakietów nie wystarcza do odczytania komunikacji.
- Ograniczenie ataków typu man-in-the-middle – poprawnie wdrożony system utrudnia podszycie się pod jedną ze stron i odczyt rozmowy.
E2EE może mieć też koszt. Jeśli użytkownik straci dostęp do urządzenia, konta lub mechanizmu przechowywania kluczy, odzyskanie starszych wiadomości może być niemożliwe. Z tego powodu przed wyborem komunikatora warto sprawdzić, czy szyfrowanie end-to-end jest włączone domyślnie oraz jak usługa rozwiązuje kwestię kopii zapasowych.
Dla osoby korzystającej z internetu E2EE jest jednym z podstawowych sposobów ochrony prywatnej komunikacji. Najprościej zapamiętać, że wiadomość zostaje zamknięta u nadawcy, a otwiera ją dopiero odbiorca – bez klucza pośrednika.

