TLS działa jak cyfrowy konwój pancerny dla danych bankowych. Tworzy szyfrowane połączenie między przeglądarką a serwerem banku, utrudniając odczytanie lub zmianę informacji podczas przesyłania. Mechanizm uruchamia się automatycznie, a jego ważną częścią jest także potwierdzenie, że łączysz się z prawdziwą stroną banku.
Dlaczego dane bankowe trzeba szyfrować?
Informacje wpisywane podczas logowania lub przelewu nie trafiają bezpośrednio z urządzenia do banku. Przechodzą przez różne elementy infrastruktury internetowej. Bez ochrony mogłyby przypominać pocztówkę – osoba, która uzyskałaby dostęp do transmisji, mogłaby próbować odczytać jej treść.
TLS, czyli Transport Layer Security, zamienia tę transmisję w zaszyfrowaną wiadomość. Dane pozostają nieczytelne dla osób postronnych, a przeglądarka i serwer potrafią także wykryć próbę ich zmiany po drodze. Ochrona dotyczy więc nie tylko poufności, lecz także integralności i uwierzytelnienia połączenia.
Poniższe zestawienie pokazuje różnicę między zwykłą transmisją a połączeniem zabezpieczonym przez TLS:
| Aspekt | Połączenie bez szyfrowania | Połączenie szyfrowane TLS |
|---|---|---|
| Prywatność | Treść może być możliwa do odczytania podczas przechwycenia transmisji. | Dane są zaszyfrowane i nie powinny być zrozumiałe dla osoby postronnej. |
| Integralność | Zmiana danych może być trudniejsza do wykrycia. | Połączenie sprawdza, czy przesyłane informacje nie zostały zmodyfikowane. |
| Uwierzytelnienie | Brak mechanizmu potwierdzającego tożsamość serwera. | Certyfikat cyfrowy pomaga potwierdzić, że przeglądarka łączy się z właściwą domeną banku. |
Jak zaczyna się bezpieczne połączenie TLS?
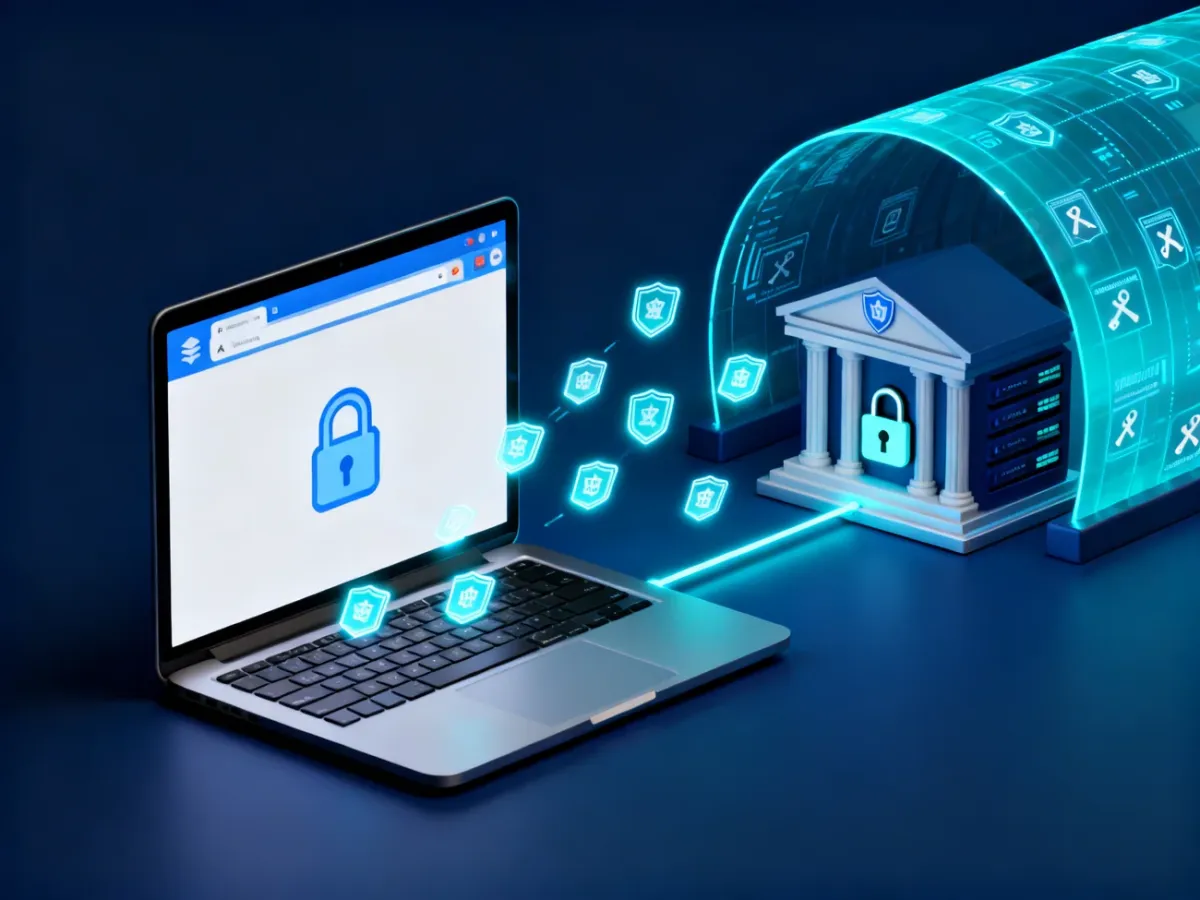
Zanim pojawi się możliwość bezpiecznego logowania, przeglądarka i serwer banku przeprowadzają krótką wymianę komunikatów nazywaną handshake TLS. Można ją porównać do przedstawienia się dwóch stron przed rozpoczęciem rozmowy w zamkniętym pomieszczeniu.
Proces przebiega w uproszczeniu w trzech etapach:
- Negocjacja – przeglądarka i serwer ustalają, w jaki sposób będą chronić komunikację oraz jakie zasady połączenia mogą wspólnie zastosować.
- Uwierzytelnienie – serwer przedstawia certyfikat cyfrowy. Zawiera on informacje o tożsamości witryny i jest podpisany przez zaufany urząd certyfikacji. Przeglądarka sprawdza między innymi, czy certyfikat pasuje do odwiedzanej domeny i czy nadal jest ważny.
- Wymiana klucza – obie strony uzgadniają sekret potrzebny do szyfrowania dalszej sesji. Od tej chwili mogą wymieniać dane w zabezpieczonym kanale.
Po zakończeniu tego etapu użytkownik zwykle nie musi niczego konfigurować. Przeglądarka wykonuje wymagane sprawdzenia w tle, a bank może przyjąć dane logowania lub zlecenie dopiero przez ustanowione połączenie.
Jak TLS szyfruje przesyłane informacje?
W procesie TLS współpracują dwa rodzaje szyfrowania. Szyfrowanie asymetryczne wykorzystuje parę kluczy: publiczny i prywatny. Klucz publiczny można udostępniać, natomiast klucz prywatny pozostaje chroniony po stronie właściciela. Ten mechanizm pomaga bezpiecznie rozpocząć rozmowę i potwierdzić tożsamość serwera, ale jego używanie do całej transmisji byłoby mniej wydajne.
Można wyobrazić to sobie jako publiczną skrzynkę pocztową. Każdy może wrzucić do niej wiadomość, ale tylko posiadacz prywatnego klucza może ją otworzyć. W przypadku banku certyfikat i powiązany z nim klucz pomagają przeglądarce sprawdzić, z kim rzeczywiście się komunikuje.
Po uzgodnieniu wspólnego sekretu TLS przechodzi do szyfrowania symetrycznego. Przeglądarka i serwer używają wtedy tego samego klucza sesyjnego do szyfrowania i odszyfrowywania danych. Jest to rozwiązanie znacznie szybsze, dlatego służy do właściwej wymiany informacji, na przykład danych formularza, historii rachunku czy szczegółów przelewu.
Ten etap przypomina prywatny sejf, do którego dostęp mają obie strony rozmowy. Szyfrowanie asymetryczne pomaga bezpiecznie przekazać lub uzgodnić sekret, a symetryczne chroni późniejszą komunikację bez niepotrzebnego obciążania połączenia.
Co oznacza kłódka w przeglądarce?
Ikona kłódki oznacza, że przeglądarka nawiązała połączenie HTTPS zabezpieczone TLS i zaakceptowała certyfikat przypisany do odwiedzanej domeny. W praktyce potwierdza to dwie istotne rzeczy: transmisja między urządzeniem a serwerem jest szyfrowana, a serwer przedstawił się jako właściciel danej domeny.
Kłódka nie jest jednak gwarancją, że każda treść na stronie jest uczciwa. Oszuści mogą próbować tworzyć wiarygodnie wyglądające witryny lub nakłaniać do kliknięcia w fałszywy odnośnik. Przed logowaniem sprawdź więc adres domeny, szczególnie jego pisownię, a przy podejrzanej wiadomości otwórz stronę banku samodzielnie zamiast korzystać z otrzymanego linku.
Najważniejszy wniosek jest prosty: TLS tworzy szyfrowany tunel, pomaga rozpoznać prawdziwy serwer banku i wykrywa naruszenie integralności transmisji. Kłódka pokazuje, że te mechanizmy zostały uruchomione, ale nadal trzeba sprawdzać adres witryny i zachować ostrożność wobec prób wyłudzenia danych.

