Klucz fizyczny FIDO2 zapewnia najwyższą odporność na phishing, a aplikacja uwierzytelniająca TOTP jest tańsza i wygodniejsza. Dla większości osób aplikacja będzie rozsądnym kompromisem, natomiast administratorzy, osoby narażone na ukierunkowane ataki i właściciele ważnych kont powinni wybrać klucz sprzętowy.
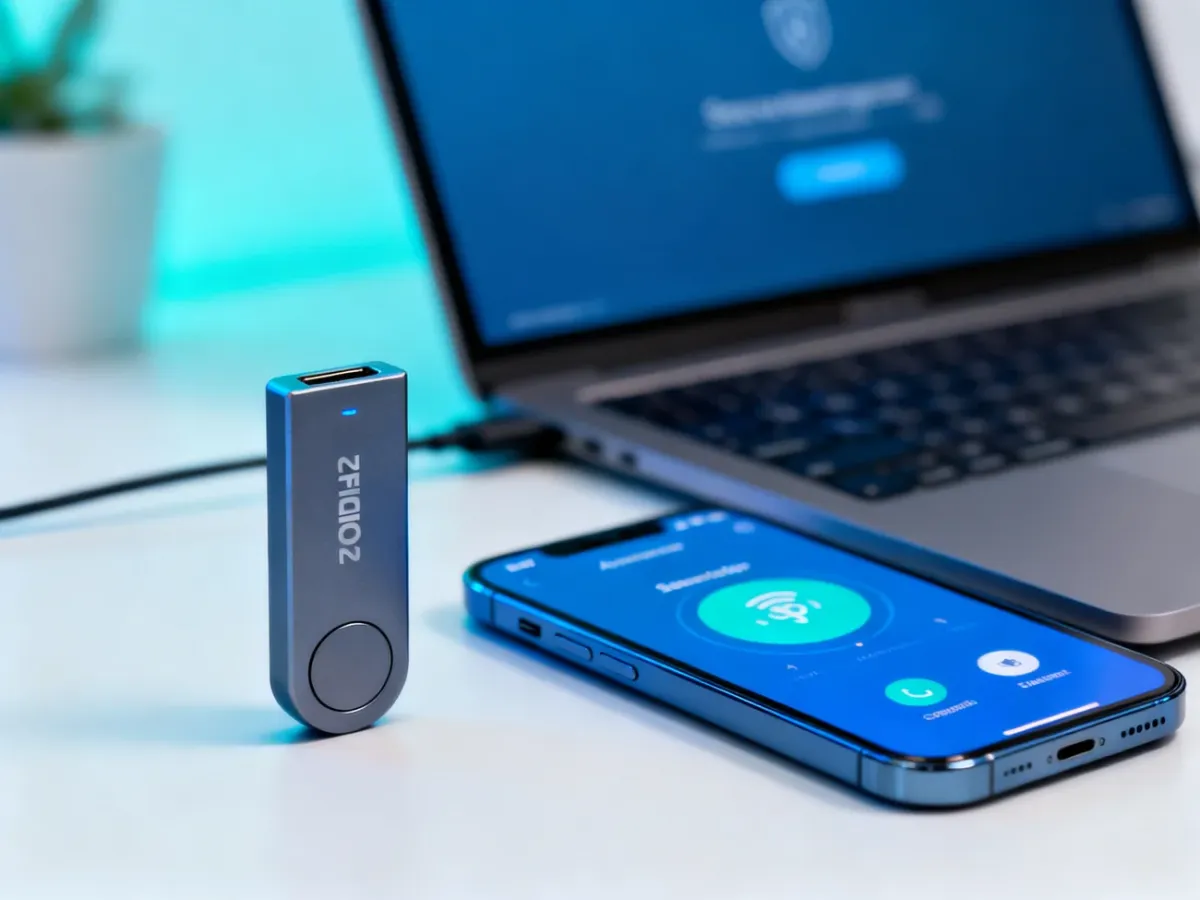
Klucz fizyczny czy aplikacja mobilna – porównanie
Obie metody są znacznie bezpieczniejsze niż kody SMS. Różnica polega na sposobie potwierdzania logowania. Klucz sprzętowy korzysta ze standardu FIDO2/WebAuthn i tworzy kryptograficzne potwierdzenie dla konkretnej witryny. Aplikacja mobilna generuje jednorazowe kody TOTP na podstawie wspólnego sekretu zapisanego podczas konfiguracji.
| Cecha | Klucz fizyczny (FIDO2) | Aplikacja (TOTP) |
|---|---|---|
| Odporność na phishing | Bardzo wysoka. Klucz sprawdza tożsamość domeny. | Wysoka, ale kod może zostać przechwycony na fałszywej stronie. |
| Koszt | Wymaga zakupu urządzenia. | Zwykle bezpłatna. |
| Wygoda | Trzeba mieć klucz przy sobie i podłączyć go lub zbliżyć do urządzenia. | Telefon jest zwykle stale dostępny. |
| Odzyskanie dostępu | Potrzebny jest zapasowy klucz albo inna metoda awaryjna. | Pomocne są kopie zapasowe, drugi telefon lub kody odzyskiwania. |
| Trwałość | Nie zależy od baterii, lecz można go zgubić lub uszkodzić. | Zależy od sprawności telefonu i dostępu do aplikacji. |
Dlaczego klucz FIDO2 jest bezpieczniejszy?
Klucz fizyczny jest sprzętowym składnikiem uwierzytelniania, czyli czymś, co posiadasz. Podczas rejestracji tworzy parę kluczy kryptograficznych. Klucz prywatny pozostaje w urządzeniu, a serwis przechowuje tylko klucz publiczny. Przy logowaniu sprzęt podpisuje żądanie bez ujawniania sekretu, który można skopiować.
Najważniejsza przewaga pojawia się podczas phishingu. FIDO2/WebAuthn wiąże potwierdzenie z konkretną domeną. Fałszywa strona może naśladować wygląd banku lub poczty, ale nie otrzyma prawidłowej odpowiedzi przeznaczonej dla prawdziwego adresu. Przestępca nie może więc po prostu przechwycić kodu i wykorzystać go chwilę później.
Nie oznacza to, że klucz rozwiązuje każdy problem. Można go zgubić, a niektóre konta nie obsługują FIDO2. Przy ważnych usługach warto zarejestrować drugi klucz przechowywany w bezpiecznym miejscu oraz zapisać kody odzyskiwania. Bez planu awaryjnego utrata jedynego urządzenia może zablokować dostęp.
Klucz sprzętowy będzie szczególnie uzasadniony, gdy chronisz konto administratora, pocztę firmową, systemy zawierające dane klientów albo środki finansowe. Zyskujesz wtedy maksymalną odporność na przejęcie sesji podczas logowania, kosztem nieco większej obsługi.
Jak działa aplikacja uwierzytelniająca TOTP?
TOTP, czyli jednorazowe hasło zależne od czasu, opiera się na sekretnym kluczu zapisanym w aplikacji i na serwerze usługi. Na tej podstawie telefon oraz serwis wyliczają krótki kod, zwykle ważny przez ograniczony czas. Kod nie jest wysyłany przez sieć komórkową, dlatego aplikacja działa także bez zasięgu.
To rozwiązanie jest wygodne, tanie i wystarczająco mocne dla wielu codziennych kont. Telefon masz zazwyczaj przy sobie, a konfiguracja nie wymaga kupowania dodatkowego urządzenia. Aplikacja nie jest jednak odporna na phishing w takim stopniu jak FIDO2. Jeśli wpiszesz kod na fałszywej stronie, atakujący może przekazać go do prawdziwej usługi w czasie jego ważności. Zaawansowany atak typu adversary-in-the-middle może w ten sposób ominąć ochronę TOTP.
Ryzyko dotyczy także telefonu. Utrata urządzenia, awaria, usunięcie danych aplikacji albo przejęcie odblokowanego systemu może utrudnić logowanie. Przed zmianą telefonu sprawdź sposób przenoszenia kont i pobierz kody odzyskiwania, jeśli dana usługa je udostępnia. Nie przechowuj jedynej kopii sekretu wyłącznie na urządzeniu, do którego możesz stracić dostęp.
Najczęstsze nieporozumienie polega na traktowaniu każdej metody 2FA jako równie odpornej na phishing. Aplikacja TOTP znacząco podnosi poziom ochrony, ale przekazuje użytkownikowi sekret w postaci kodu. FIDO2 wykonuje operację kryptograficzną powiązaną z domeną, dlatego różnica między tymi metodami jest techniczna, a nie tylko praktyczna.
Co wybrać w zależności od ryzyka?
Wybierz klucz fizyczny, jeśli konto ma wysoką wartość, jesteś administratorem, zarządzasz infrastrukturą albo możesz stać się celem ukierunkowanego phishingu. W takim scenariuszu mniejsza wygoda jest uzasadniona odpornością na przechwycenie poświadczeń.
Aplikacja TOTP wystarczy wielu użytkownikom prywatnym i osobom, które potrzebują dobrego poziomu ochrony bez dodatkowych kosztów. Najważniejsze, aby ją rzeczywiście włączyć, korzystać z unikalnych haseł i zachować bezpieczną metodę odzyskiwania dostępu. Jeśli usługa obsługuje zarówno FIDO2, jak i TOTP, możesz używać klucza jako podstawowej metody, a aplikacji lub kodów odzyskiwania jako kontrolowanego rozwiązania awaryjnego.
Najprostsza decyzja wygląda więc tak: dla najwyższego poziomu bezpieczeństwa wybierz FIDO2, a dla równowagi między ochroną, kosztem i wygodą wybierz TOTP. Lepsza metoda to ta, którą skonfigurujesz, zabezpieczysz kopią awaryjną i będziesz konsekwentnie stosować.

